18 min de leitura
Atualizado em
Sistema de Informação Centralizado: Guia para Concursos
Sistema de Informação Centralizado (SIC) é aquele em que um único servidor concentra os dados e o processamento, enquanto os clientes apenas interagem com ele. Cai em provas de informática ao lado dos modelos monousuário, cliente-servidor e multicamadas (arquitetura de duas e três camadas).
Informática pode ser o fator de eliminação em concursos com nota mínima por disciplina, e a arquitetura dos sistemas aparece em provas de várias bancas. Este guia reúne o conceito de SIC, os modelos, as vantagens, as desvantagens e as medidas de segurança, sempre com foco no que costuma ser cobrado.
Índice
O que é um sistema de informação centralizado?
Quais são os modelos de sistemas centralizados?
Quais as vantagens e desvantagens dos sistemas centralizados?
Como funciona a segurança da informação em sistemas centralizados?
Como os sistemas centralizados caem nos concursos?
Por que dominar os sistemas centralizados ajuda na aprovação?
Perguntas Frequentes sobre Sistema de Informação Centralizado
O que é um sistema de informação centralizado?
Para entender o sistema de informação centralizado, primeiro é preciso dominar o que é um sistema de informação, qual o papel da tecnologia da informação e como esses dois conceitos se combinam na arquitetura centralizada.
O que é um sistema de informação (SI)?
Um sistema de informação (SI) é um conjunto de componentes inter-relacionados que trabalham juntos para coletar, recuperar, processar, armazenar e distribuir informações. O objetivo é apoiar o planejamento, o controle, a coordenação, a análise e a tomada de decisão em empresas e outras organizações.
As atividades básicas de um SI são três:
Entrada: captura e coleta dos dados, que podem vir de várias fontes.
Processamento: conversão dos dados de entrada em saídas úteis.
Saída: a informação produzida, cuja utilidade depende da aplicação do sistema. A saída de um sistema pode servir de entrada para outro.
Os sistemas de informação se organizam em torno de dois conceitos. A infraestrutura da informação reúne as instalações físicas, os serviços e o gerenciamento que sustentam os recursos computacionais da organização: hardware, software, redes, instalações de comunicação, bancos de dados e gerenciadores da informação. A arquitetura é o plano de alto nível das necessidades de informação da organização e de como elas serão atendidas, base para o planejamento e a modelagem do software.
Qual o papel da tecnologia da informação (TI)?
Os sistemas de informação baseados em computador (SIBC) usam a tecnologia da informação (TI) para processar os SIs com mais eficiência. A TI é o conjunto de recursos tecnológicos que garantem o registro, o processamento, o fluxo e o armazenamento de dados e informações. Seus componentes são hardware de computadores, software de sistemas de informação, organização das informações em arquivos ou bancos de dados e telecomunicações e redes.
A TI permite que a informação esteja com a pessoa certa, no momento certo, sem erros e com o menor custo possível. Entre as vantagens estão mais rapidez e exatidão nos processos, menos relatórios conflitantes, decisões mais ágeis, integração entre as áreas da empresa e difusão rápida do conhecimento.
Como se define o SIC?
O Sistema de Informação Centralizado (SIC) é executado em uma coleção de máquinas que usam seus recursos individuais, mas conta com uma máquina servidora que centraliza todas as informações. Historicamente, esses sistemas dependiam de um mainframe e funcionavam em regime de tempo compartilhado, com execução predominantemente sequencial.
A principal característica do SIC é a concentração da decisão e do processamento em um único ponto, ou em uma cúpula hierárquica. Isso contrasta com o sistema distribuído, em que vários processadores trabalham de forma transparente e o usuário percebe o conjunto como uma unidade só. No SIC, os computadores clientes são visíveis ao usuário, que interage diretamente com o servidor central. Para a comparação completa, veja o sistema de informação distribuído.
Quais são os modelos de sistemas centralizados?
Os sistemas centralizados se dividem em três modelos principais, que representam níveis diferentes de interação e de separação dos componentes, sempre mantendo a centralização da informação, do processamento ou de ambos.
Modelo | Onde ficam aplicação e dados | Característica de prova |
Monousuário | Na mesma máquina | Um único usuário, sem outros dispositivos |
Cliente-servidor (duas camadas) | Regras e banco no servidor; interface no cliente | Servidor gordo e cliente magro |
Multicamadas | Interface, regras de negócio e banco em camadas separadas | Evolução do cliente-servidor, com mais flexibilidade e escalabilidade |
Como funciona o sistema monousuário?
O sistema monousuário é o modelo mais simples. Funciona em uma única máquina, em que a aplicação e o banco de dados ficam armazenados no mesmo computador. É autossuficiente para um único usuário e não precisa interagir com outros dispositivos ou servidores para suas funções principais.
Como funciona o sistema cliente-servidor de duas camadas?
O sistema cliente-servidor, também chamado de duas camadas, separa a máquina servidora das máquinas clientes:
Servidor: máquina robusta, à disposição das requisições dos clientes. As regras de negócio e o banco de dados ficam nele, muitas vezes por meio de views e stored procedures.
Clientes: em geral máquinas com pouca capacidade, responsáveis apenas pela interação com o usuário, ou seja, telas e relatórios.
A expressão clássica é servidor gordo e cliente magro: a maior parte da lógica e do processamento está no servidor, e o cliente funciona como terminal de apresentação.
"No modelo cliente-servidor de duas camadas, as regras de negócio e o banco de dados ficam armazenados no servidor."
A afirmação está correta. Essa é justamente a característica que distingue o modelo de duas camadas do multicamadas, em que as regras de negócio saem do servidor de banco de dados e ganham uma camada própria.
Como funciona o sistema multicamadas?
O sistema multicamadas é uma evolução do modelo de duas camadas. Sua inovação é separar ainda mais as responsabilidades, dividindo regras de negócio, interface do usuário e banco de dados em camadas distintas.
A base de dados pode continuar centralizada, mas a lógica da aplicação e a interface se distribuem de forma mais granular, o que dá mais flexibilidade e escalabilidade a um ambiente que ainda mantém um ponto central de controle ou de armazenamento. O servidor deixa de ser um bloco único e é decomposto em partes, cada uma com sua função.
Quais as vantagens e desvantagens dos sistemas centralizados?
Adotar um sistema centralizado ou um distribuído depende das necessidades e do contexto da organização. Cada modelo tem vantagens e desvantagens próprias, e as bancas costumam explorar o contraste entre elas.
Quais são as vantagens dos sistemas centralizados?
Os SICs rendem mais onde o controle e a segurança são prioridade:
Alto grau de segurança, concorrência e controle: como há um único host com as informações, é mais fácil controlar a concorrência e gerenciar cópias de segurança e recuperação. Proteger dados sensíveis e sigilosos em um ponto único é mais simples de implementar e de fiscalizar.
Gerenciamento simplificado: sem diretório distribuído, todos os dados estão em um único host, o que reduz a complexidade de coordenação e de sincronização, desafios típicos dos sistemas distribuídos.
Procedimentos homogêneos: a centralização favorece a padronização de procedimentos, normas, regras e políticas, com alto grau de formalização.
Facilidade de controle: a autoridade concentrada na cúpula torna o controle das operações e das decisões mais direto.
Comunicação vertical eficiente: em estruturas hierárquicas, a comunicação entre a cúpula e os níveis inferiores é mais direta.
Melhor acesso à informação para a cúpula: a alta hierarquia enxerga a totalidade das informações relevantes para as decisões estratégicas.
Menos redundância de tarefas: o controle central reduz a duplicação de tarefas e de recursos.
Respostas rápidas a ameaças complexas: diante de um problema complexo, a centralização permite uma resposta mais precisa e ágil.
Quais são as desvantagens dos sistemas centralizados?
Os SICs também têm limitações que afetam desempenho, custo e flexibilidade:
Gargalo de desempenho: o host que guarda o banco de dados pode virar um gargalo, sobretudo com muitos acessos simultâneos.
Alto custo de comunicação: os acessos feitos por hosts diferentes do principal geram custo de comunicação elevado.
Ponto único de falha: é a maior desvantagem. Se o host central sai do ar, a disponibilidade dos dados é comprometida e o serviço para todos os usuários é interrompido.
Execução sequencial: o SIC não tem o paralelismo de execução dos sistemas distribuídos.
Rigidez na expansão: incluir componentes ou aumentar a capacidade (escalabilidade) é mais complexo em ambiente centralizado.
Alta dependência da cúpula: pode atrasar decisões operacionais e desmotivar os níveis inferiores.
Menos competição e criatividade: sem autonomia nos níveis inferiores, a busca por soluções é menos estimulada.
Alocação de recursos menos eficiente: se o ponto central não otimizar a distribuição, os recursos podem ser mal aproveitados.
Dificuldade para avaliar gerentes de níveis inferiores: a decisão concentrada dificulta a avaliação individual.
Uso menos efetivo do conhecimento específico: quem está nos níveis baixos tem informações técnicas custosas de transferir à cúpula, e a decisão centralizada pode carecer delas.
"Em um sistema de informação centralizado, a queda do servidor central não afeta a disponibilidade para os demais usuários."
A afirmação está errada. O servidor central é o ponto único de falha: se ele sai do ar, todos os usuários perdem o acesso. Essa é a maior desvantagem do SIC e um dos itens preferidos das bancas.
Como funciona a segurança da informação em sistemas centralizados?
A segurança da informação ganha um enfoque especial nos sistemas centralizados por causa da arquitetura. Um único host é um ponto de falha potencial, mas também facilita o controle e a implementação das políticas de segurança.
Quais são os princípios da segurança da informação?
Em ambiente centralizado ou distribuído, a segurança se apoia em três princípios, conhecidos como CID, detalhados em confidencialidade, integridade e disponibilidade:
Confidencialidade: a informação só é acessível a quem está autorizado. Protege dados sensíveis e sigilosos.
Integridade: preserva a exatidão e a inteireza das informações e dos métodos de processamento. Os dados não podem ser alterados sem autorização e devem permanecer consistentes.
Disponibilidade: usuários autorizados têm acesso às informações e aos ativos associados quando precisam. O sistema deve estar operacional.
A segurança em sistemas distribuídos tende a ser mais difícil de garantir, porque os dados podem ser acessados em vários pontos. No SIC, concentrar os dados em um único host simplifica a aplicação dos controles, desde que o ponto central seja muito bem protegido.
Quais são as medidas administrativas e as políticas de segurança?
As medidas administrativas definem as diretrizes e as regras da segurança da informação.
Política de Segurança da Informação (PSI): conjunto de diretrizes e regras para planejar, implementar e controlar as ações de segurança. Para agentes de tratamento de pequeno porte ela não é obrigatória, mas a ANPD incentiva sua adoção, pois demonstra boa-fé e diligência na proteção de dados pessoais. Uma PSI deve prever controles sobre senhas, acesso à informação, compartilhamento de dados, atualização de softwares, uso de e-mail e antivírus.
Conscientização e treinamento: as pessoas são o fator que mais pesa no sucesso da segurança. Os funcionários precisam saber usar os controles de TI, evitar vírus, phishing e links maliciosos, guardar documentos físicos em local seguro, não compartilhar logins e senhas, bloquear o computador ao se afastar e seguir a política de segurança.
Gerenciamento de contratos: recomenda-se o termo de confidencialidade (NDA) com funcionários. Na terceirização de serviços de TI, comum em empresas menores que usam SICs, os contratos devem trazer cláusulas de segurança da informação, regras de compartilhamento e orientações sobre o tratamento de dados pessoais.
Quais são as medidas técnicas de segurança?
As medidas técnicas são as implementações práticas que protegem sistemas e dados.
Controle de acesso. Garante que os dados sejam acessados só por pessoas autorizadas e envolve três etapas: a autenticação identifica quem acessa; a autorização define o que o usuário identificado pode fazer; a auditoria registra o que ele fez. Vale também o princípio do menor privilégio (need-to-know): cada usuário recebe o menor nível de acesso necessário, e as funções de administrador ficam restritas.
Senhas robustas e MFA. O sistema deve exigir senhas complexas e a troca imediata das senhas padrão dos fornecedores. Compartilhar contas ou senhas é um vetor crítico de vulnerabilidade. Em sistemas com dados pessoais, a autenticação multifator (MFA), com códigos por SMS ou e-mail ou aplicativos autenticadores, acrescenta uma camada de proteção ao login.
Segurança dos dados em repouso. Pelo princípio da necessidade, coleta-se e processa-se apenas o dado pessoal realmente necessário à finalidade, sem guardar dados "para um dia". Dados sensíveis pedem proteção reforçada, como criptografia simétrica e assimétrica ou pseudonimização. Evite transferir dados pessoais para pendrives e HDs externos sem controles adicionais, como inventário e cifragem. Faça cópias de segurança completas e regulares e guarde-as em local seguro e separado dos dispositivos principais; confira a diferença entre backup completo, incremental e diferencial. As cópias não devem ficar sincronizadas online, para evitar perda por ransomware. No descarte, formate as mídias ou destrua-as fisicamente (CDs, DVDs, papel, mídias portáteis), e exija registro da destruição nos contratos com terceiros.
Segurança dos dados em trânsito. Use conexões cifradas (TLS/HTTPS) e aplicativos com criptografia de ponta a ponta. E-mails com informações sensíveis, como salários e prontuários, devem ser cifrados. No tráfego de rede, mantenha firewalls para monitorar, detectar e bloquear ameaças e proteja o e-mail com antivírus integrado, antispam e filtros; veja a diferença entre antivírus e firewall. Retire dados sensíveis ou desnecessários de redes públicas, como o site da empresa, e crie canais restritos para clientes que acessam dados sensíveis.
Gerenciamento de vulnerabilidades. Mantenha sistemas e aplicativos na última versão e instale as correções (patches) dos desenvolvedores, uma das medidas de maior impacto na segurança. Adote antivírus ou antimalware em todos os equipamentos, com varreduras periódicas, e impeça que o usuário os desative ou altere. Conheça também o que é ransomware, que sequestra dados e atinge principalmente quem não tem backup isolado.
Dispositivos móveis. Smartphones e laptops de uso institucional seguem os mesmos controles de acesso dos demais equipamentos, inclusive MFA. Quando possível, separe os dispositivos pessoais dos institucionais, pois os pessoais têm mais aplicativos inseguros. Implemente também o apagamento remoto de dados pessoais em caso de perda ou roubo.
Concentrar os dados em um SIC tem a desvantagem do ponto único de falha, mas permite aplicar essas medidas de forma central e homogênea, o que facilita o controle e a fiscalização.
Como os sistemas centralizados caem nos concursos?
Nas provas, a informática difere do conhecimento do dia a dia. O conteúdo é extenso e dinâmico e exige um plano de estudos focado. O sistema de informação centralizado costuma aparecer em questões conceituais, comparando-o ao sistema distribuído.
O que cai em informática nos concursos?
Três grandes blocos concentram a maioria das questões; o panorama completo está em informática para concursos.
Sistemas operacionais: conceitos básicos, características e procedimentos no Windows e no Linux.
Internet: conceitos de internet e backbone; protocolos como HTTP (navegação web) e SMTP (e-mail); navegadores como Google Chrome e Mozilla Firefox, com uso, atalhos e características (o Internet Explorer foi descontinuado em 2022); e-mail; códigos de erro HTTP (4XX, 3XX, 5XX), como o erro 404.
Segurança da informação: vírus, firewall, antivírus e cavalo de Troia. O firewall é um filtro que dificulta ataques e invasões, mas não impede a instalação de programas.
Pacote Office: Word, Excel e PowerPoint são os assuntos mais cobrados por todas as bancas. No Word, valem atalhos e a localização de funções, além de revisão e controle de alterações. No Excel, o mais cobrado são as funções, como média e soma, treinadas nas fórmulas do Excel mais importantes. No PowerPoint, o tema mais recorrente é o slide mestre.
Podem aparecer ainda hardware e dispositivos, redes de computadores (protocolos e arquiteturas), conceitos de programação e banco e análise de dados.
Como estudar informática para concursos?
A informática muda rápido e pede uma abordagem própria:
Use provas anteriores como guia: observe o tipo de questão e o raciocínio exigido, não só a resposta. Isso revela padrões, ferramentas e atalhos importantes. Restrinja-se às provas do último edital, porque a área muda constantemente.
Leia o edital com atenção: ele define as versões dos programas e dos sistemas operacionais e os assuntos cobrados, o que evita perder tempo com conteúdo irrelevante.
Atualize-se em fontes confiáveis: prefira materiais de professores especialistas, alinhados aos editais e atualizados com frequência.
Treine no computador: o Pacote Office é o assunto mais cobrado, e teoria não basta. Pratique funções e atalhos até ter segurança.
Use flashcards: para memorizar comandos, botões e menus, escreva a pergunta na frente e a resposta atrás. O esforço de lembrar fixa o conteúdo.
Considere o peso da disciplina: mesmo com peso menor em alguns concursos, informática pode eliminar o candidato quando há nota mínima de acerto.
Qual a diferença entre centralizado e distribuído nas provas?
A diferença entre sistemas centralizados e distribuídos, e entre centralização e descentralização organizacional, costuma ser cobrada de forma conceitual.
O sistema centralizado depende de um mainframe ou de um servidor central, tem um único host com as informações e, por isso, alto grau de segurança, concorrência e controle de cópias de segurança e recuperação. O ponto único de falha, porém, pode comprometer tudo. O sistema distribuído é um conjunto de programas que usam recursos de vários pontos para um objetivo comum. Busca eliminar gargalos e pontos centrais de falha, é transparente para o usuário em relação à existência de vários processadores e tem grande tolerância a falhas.
Na centralização organizacional, a decisão fica perto do topo hierárquico. As vantagens são procedimentos homogêneos e facilidade de controle; as desvantagens, a dependência da cúpula e o desestímulo à criatividade. Ameaças e problemas complexos podem exigir respostas rápidas e precisas, que a centralização favorece. Na descentralização organizacional, os níveis mais baixos são pressionados a decidir. A tendência das últimas três décadas é de mais descentralização, impulsionada pela competição global, que exige corte de custos, mais qualidade e prazos menores, com informações importantes muitas vezes localizadas nos níveis inferiores.
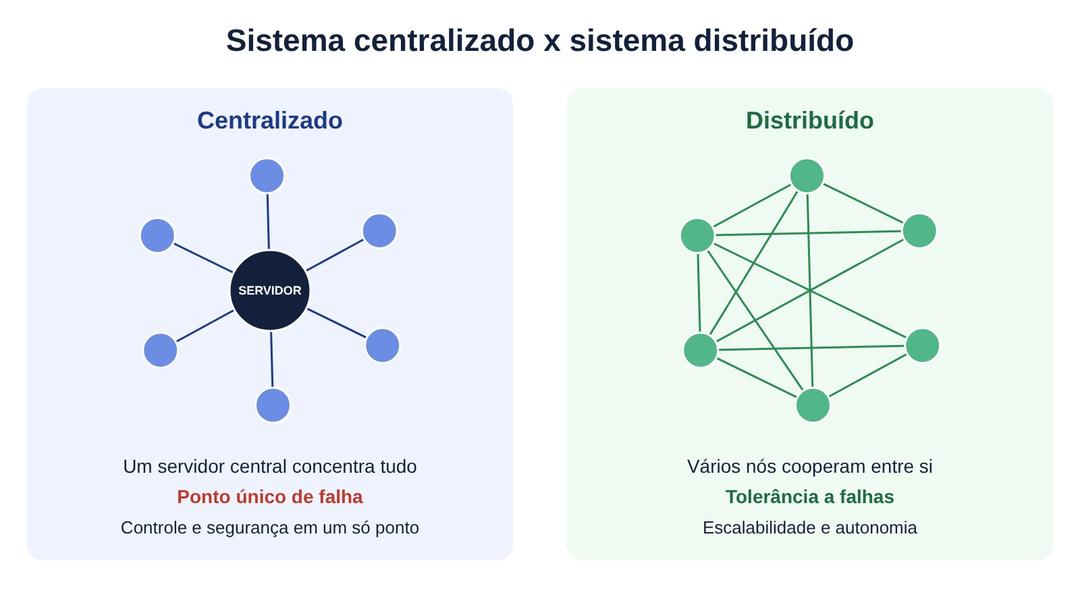
O quadro abaixo ajuda a memorizar as características opostas:
Característica | Sistema centralizado | Sistema distribuído |
Controle | Central | Autonomia |
Consistência | Global | Fraca |
Execução | Sequencial | Concorrente |
Vulnerabilidades | Sim (ponto único) | Tolerância a falhas |
Informação | Local | Remota |
Localização | Fixa | Migração |
Arquitetura | Homogênea | Heterogênea |
Custo | Alto | Boa relação custo x benefício |
Acesso | Direto | Transparência |
Expansão | Rigidez | Escalabilidade |
Por que dominar os sistemas centralizados ajuda na aprovação?
Quem entende o sistema de informação centralizado, seus modelos, vantagens, desvantagens e a relação com a segurança da informação, ganha pontos em questões conceituais de informática. O ponto único de controle é um conceito poderoso para segurança e gerenciamento, e vem com a desvantagem do ponto único de falha. Aprofundar esses contrastes e as medidas de segurança é um diferencial. Para seguir na preparação, treine com as questões gratuitas de informática na plataforma de estudos do Volitivo, consulte o material de apoio para concursos e acesse a página inicial do Volitivo.
Referências Bibliográficas
AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS (ANPD). Guia orientativo sobre segurança da informação para agentes de tratamento de pequeno porte.
BRASIL. Lei nº 13.709, de 14 de agosto de 2018 (Lei Geral de Proteção de Dados Pessoais).
Perguntas Frequentes sobre Sistema de Informação Centralizado
Quais são os 4 tipos de sistemas de informação?
Pela classificação por nível organizacional, mais usada nos livros de informática e administração, são os sistemas de processamento de transações (nível operacional), os sistemas de informação gerencial (nível tático), os sistemas de apoio à decisão e os sistemas de apoio ao executivo (nível estratégico). Já o SIC é uma classificação por arquitetura, e não por nível.
O que é um sistema de informação centralizado?
É o sistema em que uma máquina servidora centraliza as informações e o processamento, e as máquinas clientes interagem diretamente com ela. Seus modelos são o monousuário, o cliente-servidor de duas camadas e o multicamadas.
Qual a maior desvantagem do SIC?
O ponto único de falha. Se o host central sai do ar, a disponibilidade dos dados é comprometida e todos os usuários ficam sem acesso. Também são citados o gargalo de desempenho, o alto custo de comunicação e a rigidez na expansão.
Qual a diferença entre sistema centralizado e distribuído?
No centralizado, um único host concentra as informações e o controle, e os clientes são visíveis ao usuário. No distribuído, vários processadores trabalham de forma transparente para o usuário, com autonomia, escalabilidade e tolerância a falhas.